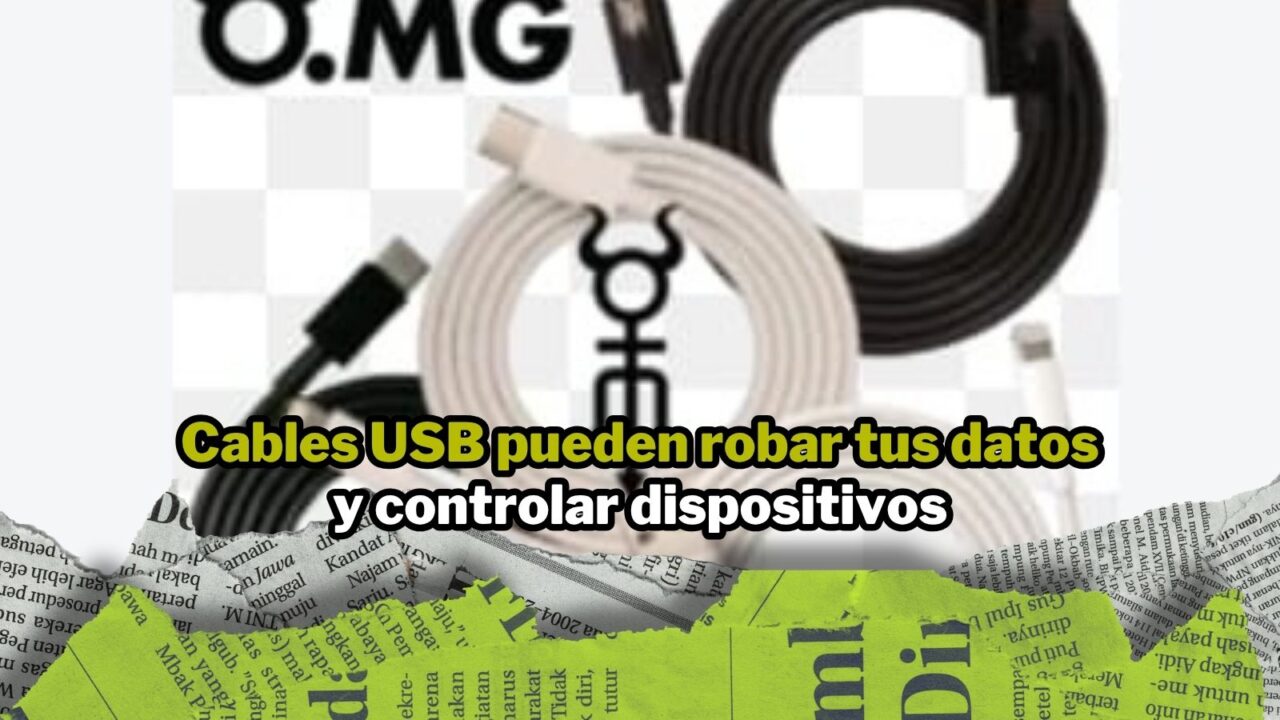
Los cables O.MG parecen cargadores convencionales, pero esconden tecnología capaz de ejecutar comandos a distancia. Expertos en ciberseguridad los utilizan para detectar vulnerabilidades; en manos de atacantes, pueden facilitar el robo de información y otros delitos digitales.
Un cable USB aparentemente inofensivo puede convertirse en una herramienta de ciberataque. Los cables O.MG están diseñados para parecerse a los cargadores convencionales, aunque incorporan componentes electrónicos que pueden ejecutar comandos y facilitar el acceso no autorizado a dispositivos.
Creados por el especialista en seguridad informática Mike Grover, conocido como “MG”, y presentados en 2019, estos accesorios incorporan un microcontrolador y, según la versión, funciones de comunicación inalámbrica que permiten realizar operaciones sin que el usuario necesariamente advierta su presencia.
Su diseño puede imitar el comportamiento de un teclado, lo que permite inyectar pulsaciones y ejecutar comandos a gran velocidad. Dependiendo de su configuración, también pueden establecer comunicaciones inalámbricas y facilitar la extracción de información de equipos vulnerables.
¿Quiénes utilizan los cables O.MG y para qué?
Aunque suelen relacionarse con el espionaje digital, estos dispositivos tienen distintos usos según quién los emplee y con qué propósito.
- Especialistas en ciberseguridad: los utilizan en pruebas de penetración autorizadas para demostrar vulnerabilidades, evaluar la seguridad de computadoras y capacitar a personal en la prevención de ataques.
- Ciberdelincuentes: pueden emplearlos para intentar robar contraseñas, acceder a archivos, instalar software malicioso o ejecutar comandos sin autorización.
- Actores dedicados al espionaje: una herramienta de este tipo puede utilizarse para obtener información confidencial cuando existe acceso físico al equipo y se cumplen las condiciones técnicas necesarias.
También existen antecedentes de dispositivos de ataque USB desarrollados para operaciones especializadas, como el COTTONMOUTH-I, atribuido a la Agencia de Seguridad Nacional de Estados Unidos (NSA). Aunque comparte el concepto de ocultar capacidades electrónicas en un dispositivo aparentemente común, no debe confundirse con el cable O.MG.
¿Qué información pueden comprometer?
El riesgo depende del modelo del cable, su configuración, el sistema operativo y las medidas de seguridad del dispositivo conectado. Entre las posibles amenazas se encuentran:
- Robo de credenciales y contraseñas.
- Acceso no autorizado a archivos e información personal.
- Ejecución de comandos e instalación de programas maliciosos.
- Compromiso de información financiera o laboral si el atacante consigue los permisos necesarios.
Algunas versiones permiten comunicación inalámbrica a distancias que pueden alcanzar aproximadamente 90 metros en condiciones favorables, aunque el alcance real depende del entorno y del equipo utilizado. Esto no significa que cualquier cable pueda acceder automáticamente a toda la información de un celular ni que todos los dispositivos sean igualmente vulnerables.
¿Cómo evitar ser víctima de un cable malicioso?
La principal recomendación es no conectar cables de procedencia desconocida, incluso si alguien los ofrece prestados o se encuentran en hoteles, aeropuertos y otros espacios públicos.
También se recomienda:
- Utilizar cables y cargadores de fabricantes confiables.
- Preferir una toma de corriente con un adaptador propio para cargar el celular.
- Emplear bloqueadores de datos USB cuando sea necesario utilizar puertos públicos.
- Mantener actualizados los sistemas operativos y las herramientas de seguridad.
- Revisar los conectores ante posibles anomalías, aunque la apariencia no permite descartar de manera fiable un cable malicioso.
Los cables O.MG pueden adquirirse para actividades legítimas de evaluación de seguridad, pero su uso sin autorización puede comprometer la privacidad y la integridad de los dispositivos.
La clave está en recordar que no todo accesorio que parece convencional es necesariamente seguro. Evitar conexiones desconocidas y proteger los equipos puede reducir el riesgo de ataques que buscan acceder a información personal, bancaria o laboral.